hello world!
|

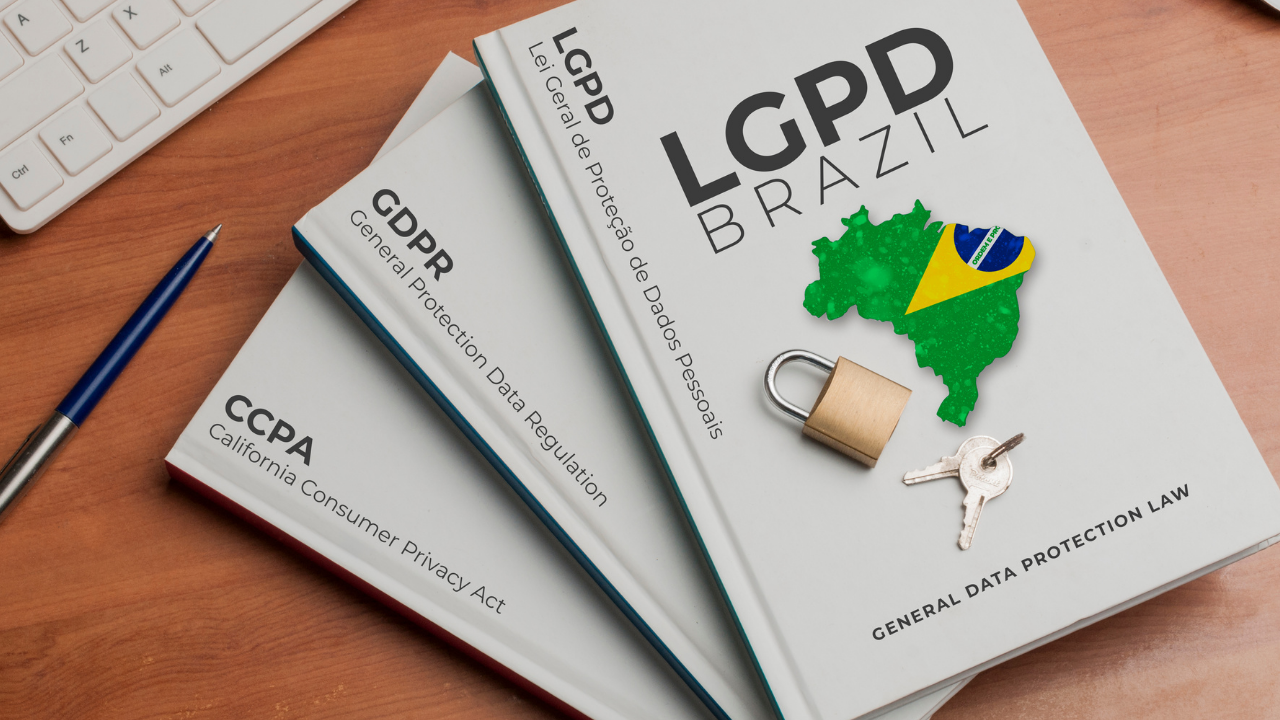
A proteção de dados no Brasil avançou para uma nova etapa. Os movimentos recentes da Agência Nacional de Proteção de Dados mostram uma atuação cada vez mais voltada à fiscalização, prevenção, gestão de riscos e demonstração efetiva de conformidade.
Em setembro, a ANPD abriu consulta pública para atualizar o Regulamento do Processo de Fiscalização e do Processo Administrativo Sancionador, incorporando às discussões suas novas atribuições relacionadas ao ambiente digital.
No mesmo período, plataformas alcançadas pelo ECA Digital tiveram até 17 de setembro para publicar seu primeiro relatório semestral de transparência sobre as medidas adotadas para a proteção de crianças e adolescentes, e esses movimentos se somam a outros episódios recentes.
Em agosto, a ANPD aplicou multa de R$ 153,7 milhões à ByteDance, controladora do TikTok, por irregularidades relacionadas ao tratamento de dados de crianças e adolescentes, além de determinar a eliminação de dados e a implementação de plano de conformidade. Também adotou medida preventiva contra o Discord, envolvendo as transmissões ao vivo no Brasil, e atuou no Paraná em relação ao uso de biometria para reconhecimento facial e controle de frequência de estudantes da rede pública.
Em paralelo, iniciou o monitoramento de grandes plataformas digitais, lojas de aplicativos e ferramentas de inteligência artificial generativa, com atenção a dever de cuidado, transparência e proteção dos usuários. Na frente tecnológica, o Radar Tecnológico sobre Deepfakes e o Sandbox Regulatório em Inteligência Artificial ampliam essa agenda para temas como IA generativa, identidade, imagem, voz, segurança e governança algorítmica.
Esse conjunto de iniciativas revela uma atuação regulatória que ultrapassa a proteção de dados em sentido estrito e passa a alcançar uma arquitetura regulatória mais ampla, na qual dialogam LGPD, ECA Digital, Marco Civil da Internet e as novas competências atribuídas à ANPD, a observar pela própria transformação institucional da Autoridade, que, em 2026, passou à condição de agência reguladora, acompanha esse processo.
Em setembro, a ANPD abriu tomada de subsídios para a Agenda Regulatória 2027–2028 e para a Agenda de Avaliação de Resultado Regulatório 2027–2030, incluindo temas como proteção de crianças e adolescentes, inteligência artificial, biometria e direitos dos titulares, ou seja, o conjunto desses movimentos aponta para uma regulação cada vez mais orientada à efetividade dos controles e à capacidade de demonstrar resultados.
E, para as organizações, a consequência é objetiva, uma vez que a LGPD não pode mais ser tratada como um projeto de adequação com começo, meio e fim. Políticas de privacidade, inventários de dados, registros das operações de tratamento, contratos e relatórios de impacto permanecem essenciais, mas sua existência documental não encerra o dever de conformidade, quepressupõe controles efetivos e a capacidade de demonstrar seu funcionamento. É a responsabilização e a prestação de contas ganhando concretude na operação.
Em um ambiente atravessado pela hiperconectividade e pelas plataformas digitais, talvez já não seja suficiente perguntar se estamos adequados à LGPD. A questão passa também pela capacidade de demonstrar, quando necessário, por que determinados dados são tratados, quais riscos foram avaliados e quais controles foram efetivamente adotados.
É nessa passagem da adequação para a conformidade demonstrável que se encontra uma das principais fronteiras da proteção de dados e da governança digital no Brasil.
____________________
Fabiane Pinto de Sá Ferreira é advogada, sócia do CMARTINS Advogados e especialista em Contencioso Cível de Alto Volume, Responsabilidade Civil, Direito do Consumidor, Direito Bancário e Financeiro, LGPD e consultoria contratual.

Fantástico! Sinônimo de grande competência e cuidado com os clientes
Ambiente muito bom e uma boa recepção.
Muito obrigada por ter me ajudado com essa dívida que está tirando o meu sono
